Domain elektro-raeder.de kaufen?
Wir ziehen mit dem Projekt
elektro-raeder.de um.
Sind Sie am Kauf der Domain
elektro-raeder.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain elektro-raeder.de kaufen?
Was ist E-Mail-Phishing?
E-Mail-Phishing ist eine betrügerische Methode, bei der Cyberkriminelle gefälschte E-Mails senden, um persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Nutzern zu stehlen. Diese E-Mails sehen oft täuschend echt aus und enthalten Links zu gefälschten Websites, die dazu dienen, die Daten der Opfer abzugreifen. Es ist wichtig, vorsichtig zu sein und verdächtige E-Mails zu ignorieren oder zu melden, um sich vor Phishing-Angriffen zu schützen. **
Wie erkennt man Phishing-E-Mails?
Phishing-E-Mails können anhand einiger Merkmale erkannt werden. Dazu gehören zum Beispiel Rechtschreib- und Grammatikfehler, verdächtige Absenderadressen oder ungewöhnliche Anfragen nach persönlichen Informationen. Es ist wichtig, aufmerksam zu sein und keine sensiblen Daten preiszugeben, wenn man Zweifel an der Echtheit einer E-Mail hat. **

Ähnliche Suchbegriffe für Anti-Phishing
Top-Angebote
Produkte zum Begriff Anti-Phishing:
-
INF Schlüsselkabelschloss — PVC-beschichtetes Anti-Diebstahl-Schloss mit zwei Schlüsseln für E-Scooter, Fahrrad, E-Bike SchwarzPVC-beschichtetes Stahlseil, flexibler Abriebschutz kompaktes ABS-Gehäuse mit 2 Schlüsseln geeignet für E-Scooter, Fahrrad, E-Bike 90cm portabel zum Umschließen Schlüsselsystem für schnellen, zuverlässigen Diebstahlschutz. Hohe Festigkeit: Das PVC-beschichtete Stahlseil mit ABS-Hülle bietet hohe Zugfestigkeit und bleibt gleichzeitig flexibel, sodass es Schnitte schwerer widersteht und sich leicht um Rahmen und Räder legt. Dieses Schlüsselkabelschloss kombiniert Stahlseil und PVC-Beschichtung, um E-Scooter, Fahrrad und E-Bike zuverlässig gegen Angriffsversuche zu schützen, ohne die Lackierung zu beschädigen. Ideal für den täglichen urbanen Einsatz, Pendler und Kurzstopps in der Stadt. Sicheres Schließen: Das kompakte Schlosssystem verfügt über einen zuverlässigen Schlüsselsatz und wird mit zwei Ersatzschlüsseln geliefert, sodass schnelles Auf- und Abschließen möglich ist. Als Schlüsselschloss reduziert es die Abhängigkeit von Zahlencodes und bietet im Alltag sowie bei gemeinsam genutzten Fahrzeugen unkomplizierten Zugriff. Die ABS-Gehäusekonstruktion schützt die Mechanik vor Schmutz und sorgt für konsistente Verriegelung von E-Scooter, Fahrrad und E-Bike. Vielseitige Anwendung: Dieses PVC-beschichtete Kabelschloss wurde für eine breite Palette persönlicher Verkehrsmittel entwickelt und eignet sich für E-Scooter, Fahrrad und E-Bike. Das flexible Stahlseil lässt sich um Pfosten, Geländer und Fahrradständer führen und bietet effektiven Diebstahlschutz bei kurzem Stillstand, auf dem Campus, beim Pendeln oder in Wohnanlagen. Die Kombination aus Flexibilität und Schnittwiderstand macht es als Fahrradkabelschloss und E-Scooter-Schloss vielseitig einsetzbar. Kompakte Tragbarkeit: Mit einem kompakten ABS-Gehäuse und einer Länge von 90cm ist dieses Sicherheitskabelschloss leicht zu transportieren und passt in Taschen oder an Gepäckträger, ohne aufzutragen. Die PVC-Beschichtung schützt vor Kratzern und reduziert Geräusche beim Transport, während das Stahlseil ausreichend Länge zum Umschlingen von Ständern und Pfosten bietet. Die mitgelieferten zwei Schlüssel garantieren sofortige Einsatzbereitschaft und Backup-Zugang für Pendler und Stadtfahrer. Spezifikationen: Farbe: Mehrere Optionen Größe: Länge 90cm x Breite 1cm x Höhe 4.2cm Material: ABS, PVC, Stahlseil Parameter: Hochfestes Stahlseil mit ABS/PVC-Hülle; Kompaktes Schlossgehäuse; Enthält zwei Ersatzschlüssel; Geeignet für E-Scooter, Fahrrad, E-Bike Das Paket beinhaltet: Schloss x1 Schlüssel x211,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
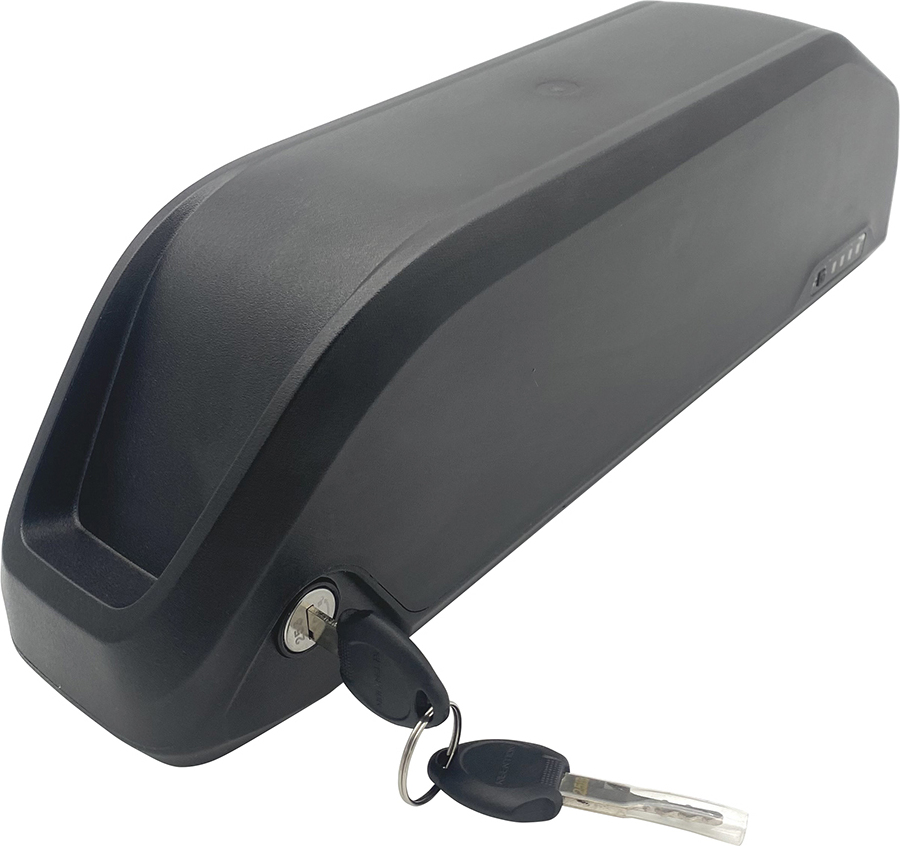
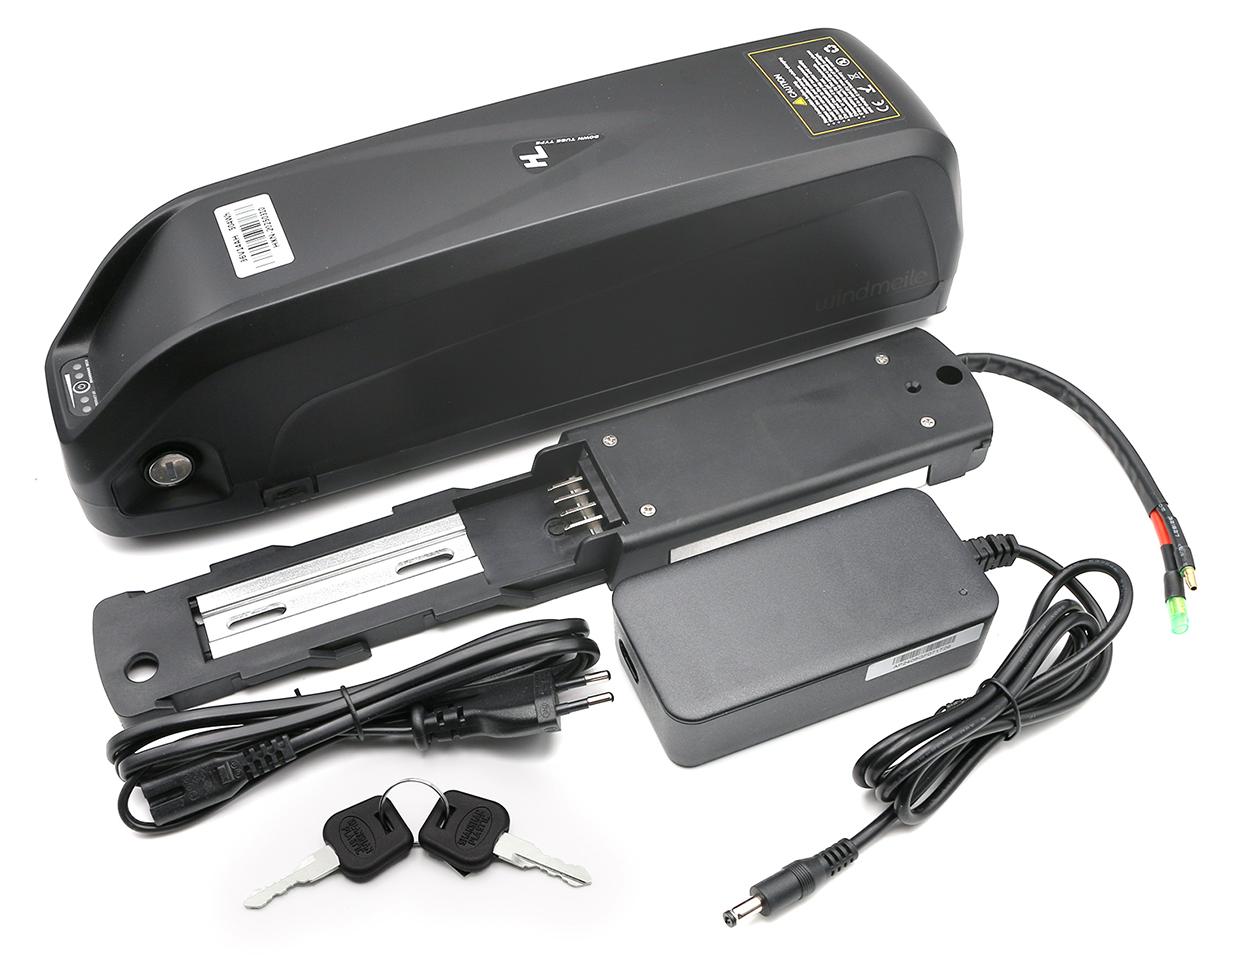
windmeile | E-Bike Akku mit Samsung Zellen 36V 10,4Ah für Flaschenhalter, 500W, BMS, Fahrrad, E-Bike, Elektro Fahrrad, PedelecHighlights6 Verschiedene VariantenHochwertiger und vielseitiger E-Bike AkkuBei Fragen erhalten Sie eine Antwort innerhalb vonnVariantenauswahl36V - 10.4Ah (EAN 4251973603972)Eigenschaftenwindmeile E-Bike Akku im Hailong CasePremium Samsung-Zellen ICR18650-26FAusgelegt auf 800-1000 ZyklenUSB-Ausgang integriertLED-Indikator für AkkustandPerfekt abgestimmt auf unsere Naben- und MittelmotorenProfessionelles BMS (Battery-Management-System)Bullet-Stecker (2-Polig)Abmessungen: 36,5cm / 9cm / 11cm (L/B/H)Akku ist Spritzwasser- und StaubfestSicherung vor Diebstahl durch integriertes SchlossBlitzschneller innerhalb von 24hInstallation am GetränkehalterEin- / Abschalten des Akkus über integrierten KippschalterPassendes Ladegerät im LieferumfangProduktbeschreibungDer Akku stellt neben dem Motor das Herzstück Ihres E-Bikes dar. Dieser versorgt sämtliche Komponenten Ihres Umbausatzes mit ausreichend Strom und ermöglicht überhaupt erst das unterstützte Fahrradfahren. Unsere Akkus werden mit hochwert422,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Link, Michael: Handbuch Fahrrad und E-BikeHandbuch Fahrrad und E-Bike , Alles zu Ausstattung, Technik und Zubehör , Befestigungs- & Spanngurte > Transportsysteme , Erscheinungsjahr: 20201117, Produktform: Leinen, Autoren: Link, Michael, Seitenzahl/Blattzahl: 271, Abbildungen: mit farbige Abbildungen, Keyword: Abus; Akku; Alfine; Brooks; Dynamo; E-Bike; Federgabel; Gabel; Gangschaltung; GelenkerkrankungenVorbau; Licht; Magura; Nabenschaltung; Pedale; Rahmen; Reifen; Riemenantrieb; SRAM; Sattel; Schaltung; Scheibenbremse; Shimano; Speichen, Fachschema: Fahrzeug - Fahrzeugbau - Fahrzeugtechnik~Fahrrad - Rad~Velociped, Fachkategorie: Fahrräder und nicht-motorisierte Verkehrsmittel: Ratgeber, Sachbuch (Wartung), Thema: Orientieren, Warengruppe: HC/Fahrrad, Fachkategorie: Fahrzeuge, Kraftfahrzeuge: Ratgeber, Sachbuch, Thema: Optimieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Stiftung Warentest, Verlag: Stiftung Warentest, Verlag: Stiftung Warentest, Länge: 254, Breite: 205, Höhe: 27, Gewicht: 1015, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, eBook EAN: 9783747103548 9783747103531, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 233759229,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Anti-Claim-ManagementAnti-Claim-Management , Zeit und Kosten sparen: Nachtragsforderungen wirksam verhindern! In Zeiten großer Kostensensibilität am Bau gibt das Handbuch Auftraggeber:innen geeignete Werkzeuge an die Hand, um rechtzeitig präventive oder reaktive Maßnahmen bei der Nachtragsregulierung zu ergreifen. Die Autoren erläutern, wie die nachtragsgegenständlichen Themen »Kosten« und »Termine« bei der Projektrealisierung erfolgreich systematisch berücksichtigt werden können. Ihre Vorteile: neue obergerichtliche Entscheidungen und aktuelle Literatur wurden eingearbeitet Unterteilung der Handlungsvorschläge in präventive, proaktive und reaktive Maßnahmen baubetriebliche und baurechtliche Aspekte werden gleichermaßen berücksichtigt interdisziplinäres Autorenteam aus langjährig erfahrenen baubetrieblichen Sachverständigen und Fachanwälten für Bau- und Architektenrecht arbeitet »Hand in Hand« praxisnahe, verständliche Darstellung Aus dem Inhalt: Vergabestrategie Auswahl der Vertragspartner:innen Gestaltung von Planer- und Bauverträgen Angebotsprüfung Projektorganisation Dokumentation Störungsmanagement Anordnungsmanagement Sach- und Bauzeitnachtragsprüfung Konfliktmanagement Forderungsmanagement/Regressierung BIM, Lean Construction, Partnering Herausgeber: Prof. Dr.-Ing. Thomas Sindermann , öffentlich bestellter und vereidigter Sachverständiger für Baupreisermittlung und Abrechnung im Hoch- und Ingenieurbau sowie Bauablaufstörungen, Köln, Lehrtätigkeiten an der RWTH Aachen University und Ruhr-Universität Bochum. Dr. jur. Gerolf Sonntag , Fachanwalt für Bau- und Architektenrecht, Partner am Standort Mönchengladbach von Kapellmann und Partner Rechtsanwälte mbB, Lehrbeauftragter für Strategisches Vertragsmanagement an der Technischen Universität Dortmund. Dr.-Ing. Alexander Knopp , Geschäftsführer der Prof. Schiffers Bauconsult GmbH & Co. KG, Lehrbeauftragter an der RWTH Aachen für Claim Management. Autoren: Dr. Andreas Berger , Fachanwalt für Bau- und Architektenrecht, Mönchengladbach; Dr. Mathias Finke , Fachanwalt für Bau- und Architektenrecht, Hamburg; Dr. Tom Giesen , Rechtsanwalt, Mönchengladbach; Dr. Thomas Jelitte , Düsseldorf; Dr.-Ing. Alexander Knopp , Düsseldorf; Prof. Dr. Christian Lührmann , Fachanwalt für Bau- und Architektenrecht, Frankfurt; Dr. Harald Pott , Fachanwalt für Bau- und Architektenrecht, Berlin; Prof. Dr.-Ing. Thomas Sindermann , Köln; Dr. Tobias Schneider , Fachanwalt für Bau- und Architektenrecht, München; Dr.-Ing. Markus Zobel , Köln. Aus den Besprechungen zur Vorauflage: »Die Autoren geben dem Leser Werkzeuge an die Hand, oft mit Beispielen unterlegt, die sofort den Praxisbezug ermöglichen. Schematische Darstellungen fassen Wichtiges zusammen. Das Werk besticht durch Übersichtlichkeit, Struktur und Verständlichkeit«. RAin Dr. Barbara Schellenberg, Limburg, in Bauwirtschaft 2020, 112 , Montageteile, Halterungen & Befestigungen > Beleuchtung , Auflage: 2. Auflage, Erscheinungsjahr: 20240417, Produktform: Leinen, Autoren: Knopp, Alexander~Sindermann, Thomas~Sonntag, Gerolf, Redaktion: Sindermann, Thomas~Sonntag, Gerolf~Knopp, Alexander, Auflage: 24002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 400, Keyword: Architektenrecht; Baurecht; Nachtragsforderungen; Nachtragsmanagement; Projektrealisierung, Fachschema: Abgabe - Abgabenordnung - AO~Architekt / Bauplanung~Bauplanung~Bauwirtschaft / Bauplanung~Bau / Baurecht~Baurecht - Bundesbaurecht~Steuergesetz~Steuerrecht - Steuergesetz~Privatrecht~Zivilgesetz~Zivilrecht, Fachkategorie: Zivilrecht, Privatrecht, allgemein~Öffentliches Recht, Warengruppe: HC/Öffentliches Recht, Fachkategorie: Baurecht, Recht für Ingenieure, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Werner Verlag, Verlag: Werner Verlag, Verlag: Werner Verlag, Länge: 213, Breite: 152, Höhe: 28, Gewicht: 614, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Was ist eine Phishing-E-Mail?
Eine Phishing-E-Mail ist eine betrügerische E-Mail, die vorgibt, von einer vertrauenswürdigen Quelle wie einer Bank oder einem Unternehmen zu stammen. Das Ziel ist es, persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Empfängern zu stehlen. Phishing-E-Mails enthalten oft Links zu gefälschten Websites, auf denen die Opfer ihre sensiblen Daten eingeben sollen. **
-
Ist diese E-Mail eine Phishing-Mail?
Ohne weitere Informationen kann ich nicht beurteilen, ob die E-Mail eine Phishing-Mail ist. Es ist wichtig, auf verdächtige Merkmale wie ungewöhnliche Absenderadressen, Rechtschreibfehler oder ungewöhnliche Anfragen zu achten. Wenn du Bedenken hast, öffne keine Anhänge oder klicke auf Links und kontaktiere stattdessen den Absender direkt, um die Echtheit der E-Mail zu überprüfen. **
-
Was ist eine Google-Phishing-E-Mail?
Eine Google-Phishing-E-Mail ist eine betrügerische E-Mail, die vorgibt, von Google zu stammen, um persönliche Informationen wie Benutzernamen, Passwörter oder Kreditkarteninformationen zu stehlen. Diese E-Mails enthalten oft gefälschte Links oder Anhänge, die den Benutzer auf gefälschte Websites weiterleiten, um seine Daten abzufangen. Es ist wichtig, solche E-Mails zu erkennen und nicht auf sie zu reagieren, um sich vor Identitätsdiebstahl und Betrug zu schützen. **
-
Was ist eine FedEx Phishing-E-Mail?
Eine FedEx Phishing-E-Mail ist eine betrügerische E-Mail, die vorgibt, von FedEx zu stammen. Sie wird verwendet, um persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Empfängern zu stehlen. Diese E-Mails enthalten oft gefälschte Links oder Anhänge, die dazu führen können, dass Malware auf dem Computer des Opfers installiert wird. **


Was sind Maßnahmen gegen Phishing-E-Mails?
Es gibt verschiedene Maßnahmen, um sich gegen Phishing-E-Mails zu schützen. Dazu gehört zum Beispiel, keine persönlichen Informationen oder Passwörter in E-Mails anzugeben und keine Links oder Anhänge in verdächtigen E-Mails zu öffnen. Es ist auch ratsam, eine aktuelle Antivirensoftware zu verwenden und regelmäßig Updates für Betriebssysteme und Programme durchzuführen, um Sicherheitslücken zu schließen. **
Was ist eine PayPal Phishing-E-Mail?
Eine PayPal Phishing-E-Mail ist eine betrügerische E-Mail, die vorgibt von PayPal zu stammen, um persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Nutzern zu stehlen. Diese E-Mails enthalten oft Links zu gefälschten Websites, die täuschend echt aussehen, um die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben. Es ist wichtig, solche Phishing-E-Mails zu erkennen und zu ignorieren, um sich vor Identitätsdiebstahl und Betrug zu schützen. PayPal wird niemals persönliche Informationen per E-Mail anfordern. **
Top-Angebote
Produkte zum Begriff Anti-Phishing:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Fahrrad, E-Bike, Elektro Fahrrad, Pedelec E-Bike Akkus mit 48V 17.5Ah 840WhBatterietyp: Lithium-Ionen (Li-Ion)Spannung: 48VKapazität: 17,5 Ah / 840 WhFarbe: SchwarzZellenmarke: SamsungGewicht: 3,2 kgDiese Batterie kann auch mit der 36-V-Batteriehalterung (LBH045) verwendet werden.Paket17,5 Ah Li-Ionen-Akku x 1Technische DatenKapazität: 17,5 Ah/840 WhSpannung: 48VLadebuchse: DC 2.1Entladungsanschluss: 4-poligBatterieabmessungen: 368,00 x 90,00 x 113,00 mmBetriebstemp. Ladung: 0-45 °CBetriebstemp. Entladung: -20-60 °CBatteriefunktionenZellausgleich mit intelligentem BMS (Batteriemanagementsystem)Überladung, Überentladung, Überstrom- und Temperaturschutz364,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
INF Schlüsselkabelschloss — PVC-beschichtetes Anti-Diebstahl-Schloss mit zwei Schlüsseln für E-Scooter, Fahrrad, E-Bike SchwarzPVC-beschichtetes Stahlseil, flexibler Abriebschutz kompaktes ABS-Gehäuse mit 2 Schlüsseln geeignet für E-Scooter, Fahrrad, E-Bike 90cm portabel zum Umschließen Schlüsselsystem für schnellen, zuverlässigen Diebstahlschutz. Hohe Festigkeit: Das PVC-beschichtete Stahlseil mit ABS-Hülle bietet hohe Zugfestigkeit und bleibt gleichzeitig flexibel, sodass es Schnitte schwerer widersteht und sich leicht um Rahmen und Räder legt. Dieses Schlüsselkabelschloss kombiniert Stahlseil und PVC-Beschichtung, um E-Scooter, Fahrrad und E-Bike zuverlässig gegen Angriffsversuche zu schützen, ohne die Lackierung zu beschädigen. Ideal für den täglichen urbanen Einsatz, Pendler und Kurzstopps in der Stadt. Sicheres Schließen: Das kompakte Schlosssystem verfügt über einen zuverlässigen Schlüsselsatz und wird mit zwei Ersatzschlüsseln geliefert, sodass schnelles Auf- und Abschließen möglich ist. Als Schlüsselschloss reduziert es die Abhängigkeit von Zahlencodes und bietet im Alltag sowie bei gemeinsam genutzten Fahrzeugen unkomplizierten Zugriff. Die ABS-Gehäusekonstruktion schützt die Mechanik vor Schmutz und sorgt für konsistente Verriegelung von E-Scooter, Fahrrad und E-Bike. Vielseitige Anwendung: Dieses PVC-beschichtete Kabelschloss wurde für eine breite Palette persönlicher Verkehrsmittel entwickelt und eignet sich für E-Scooter, Fahrrad und E-Bike. Das flexible Stahlseil lässt sich um Pfosten, Geländer und Fahrradständer führen und bietet effektiven Diebstahlschutz bei kurzem Stillstand, auf dem Campus, beim Pendeln oder in Wohnanlagen. Die Kombination aus Flexibilität und Schnittwiderstand macht es als Fahrradkabelschloss und E-Scooter-Schloss vielseitig einsetzbar. Kompakte Tragbarkeit: Mit einem kompakten ABS-Gehäuse und einer Länge von 90cm ist dieses Sicherheitskabelschloss leicht zu transportieren und passt in Taschen oder an Gepäckträger, ohne aufzutragen. Die PVC-Beschichtung schützt vor Kratzern und reduziert Geräusche beim Transport, während das Stahlseil ausreichend Länge zum Umschlingen von Ständern und Pfosten bietet. Die mitgelieferten zwei Schlüssel garantieren sofortige Einsatzbereitschaft und Backup-Zugang für Pendler und Stadtfahrer. Spezifikationen: Farbe: Mehrere Optionen Größe: Länge 90cm x Breite 1cm x Höhe 4.2cm Material: ABS, PVC, Stahlseil Parameter: Hochfestes Stahlseil mit ABS/PVC-Hülle; Kompaktes Schlossgehäuse; Enthält zwei Ersatzschlüssel; Geeignet für E-Scooter, Fahrrad, E-Bike Das Paket beinhaltet: Schloss x1 Schlüssel x211,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
windmeile | E-Bike Akku mit Samsung Zellen 36V 10,4Ah für Flaschenhalter, 500W, BMS, Fahrrad, E-Bike, Elektro Fahrrad, PedelecHighlights6 Verschiedene VariantenHochwertiger und vielseitiger E-Bike AkkuBei Fragen erhalten Sie eine Antwort innerhalb vonnVariantenauswahl36V - 10.4Ah (EAN 4251973603972)Eigenschaftenwindmeile E-Bike Akku im Hailong CasePremium Samsung-Zellen ICR18650-26FAusgelegt auf 800-1000 ZyklenUSB-Ausgang integriertLED-Indikator für AkkustandPerfekt abgestimmt auf unsere Naben- und MittelmotorenProfessionelles BMS (Battery-Management-System)Bullet-Stecker (2-Polig)Abmessungen: 36,5cm / 9cm / 11cm (L/B/H)Akku ist Spritzwasser- und StaubfestSicherung vor Diebstahl durch integriertes SchlossBlitzschneller innerhalb von 24hInstallation am GetränkehalterEin- / Abschalten des Akkus über integrierten KippschalterPassendes Ladegerät im LieferumfangProduktbeschreibungDer Akku stellt neben dem Motor das Herzstück Ihres E-Bikes dar. Dieser versorgt sämtliche Komponenten Ihres Umbausatzes mit ausreichend Strom und ermöglicht überhaupt erst das unterstützte Fahrradfahren. Unsere Akkus werden mit hochwert422,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist E-Mail-Phishing?
E-Mail-Phishing ist eine betrügerische Methode, bei der Cyberkriminelle gefälschte E-Mails senden, um persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Nutzern zu stehlen. Diese E-Mails sehen oft täuschend echt aus und enthalten Links zu gefälschten Websites, die dazu dienen, die Daten der Opfer abzugreifen. Es ist wichtig, vorsichtig zu sein und verdächtige E-Mails zu ignorieren oder zu melden, um sich vor Phishing-Angriffen zu schützen. **
-
Wie erkennt man Phishing-E-Mails?
Phishing-E-Mails können anhand einiger Merkmale erkannt werden. Dazu gehören zum Beispiel Rechtschreib- und Grammatikfehler, verdächtige Absenderadressen oder ungewöhnliche Anfragen nach persönlichen Informationen. Es ist wichtig, aufmerksam zu sein und keine sensiblen Daten preiszugeben, wenn man Zweifel an der Echtheit einer E-Mail hat. **
-
Was ist eine Phishing-E-Mail?
Eine Phishing-E-Mail ist eine betrügerische E-Mail, die vorgibt, von einer vertrauenswürdigen Quelle wie einer Bank oder einem Unternehmen zu stammen. Das Ziel ist es, persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Empfängern zu stehlen. Phishing-E-Mails enthalten oft Links zu gefälschten Websites, auf denen die Opfer ihre sensiblen Daten eingeben sollen. **
-
Ist diese E-Mail eine Phishing-Mail?
Ohne weitere Informationen kann ich nicht beurteilen, ob die E-Mail eine Phishing-Mail ist. Es ist wichtig, auf verdächtige Merkmale wie ungewöhnliche Absenderadressen, Rechtschreibfehler oder ungewöhnliche Anfragen zu achten. Wenn du Bedenken hast, öffne keine Anhänge oder klicke auf Links und kontaktiere stattdessen den Absender direkt, um die Echtheit der E-Mail zu überprüfen. **
Ähnliche Suchbegriffe für Anti-Phishing
-
Link, Michael: Handbuch Fahrrad und E-BikeHandbuch Fahrrad und E-Bike , Alles zu Ausstattung, Technik und Zubehör , Befestigungs- & Spanngurte > Transportsysteme , Erscheinungsjahr: 20201117, Produktform: Leinen, Autoren: Link, Michael, Seitenzahl/Blattzahl: 271, Abbildungen: mit farbige Abbildungen, Keyword: Abus; Akku; Alfine; Brooks; Dynamo; E-Bike; Federgabel; Gabel; Gangschaltung; GelenkerkrankungenVorbau; Licht; Magura; Nabenschaltung; Pedale; Rahmen; Reifen; Riemenantrieb; SRAM; Sattel; Schaltung; Scheibenbremse; Shimano; Speichen, Fachschema: Fahrzeug - Fahrzeugbau - Fahrzeugtechnik~Fahrrad - Rad~Velociped, Fachkategorie: Fahrräder und nicht-motorisierte Verkehrsmittel: Ratgeber, Sachbuch (Wartung), Thema: Orientieren, Warengruppe: HC/Fahrrad, Fachkategorie: Fahrzeuge, Kraftfahrzeuge: Ratgeber, Sachbuch, Thema: Optimieren, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Stiftung Warentest, Verlag: Stiftung Warentest, Verlag: Stiftung Warentest, Länge: 254, Breite: 205, Höhe: 27, Gewicht: 1015, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, eBook EAN: 9783747103548 9783747103531, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 233759229,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Anti-Claim-ManagementAnti-Claim-Management , Zeit und Kosten sparen: Nachtragsforderungen wirksam verhindern! In Zeiten großer Kostensensibilität am Bau gibt das Handbuch Auftraggeber:innen geeignete Werkzeuge an die Hand, um rechtzeitig präventive oder reaktive Maßnahmen bei der Nachtragsregulierung zu ergreifen. Die Autoren erläutern, wie die nachtragsgegenständlichen Themen »Kosten« und »Termine« bei der Projektrealisierung erfolgreich systematisch berücksichtigt werden können. Ihre Vorteile: neue obergerichtliche Entscheidungen und aktuelle Literatur wurden eingearbeitet Unterteilung der Handlungsvorschläge in präventive, proaktive und reaktive Maßnahmen baubetriebliche und baurechtliche Aspekte werden gleichermaßen berücksichtigt interdisziplinäres Autorenteam aus langjährig erfahrenen baubetrieblichen Sachverständigen und Fachanwälten für Bau- und Architektenrecht arbeitet »Hand in Hand« praxisnahe, verständliche Darstellung Aus dem Inhalt: Vergabestrategie Auswahl der Vertragspartner:innen Gestaltung von Planer- und Bauverträgen Angebotsprüfung Projektorganisation Dokumentation Störungsmanagement Anordnungsmanagement Sach- und Bauzeitnachtragsprüfung Konfliktmanagement Forderungsmanagement/Regressierung BIM, Lean Construction, Partnering Herausgeber: Prof. Dr.-Ing. Thomas Sindermann , öffentlich bestellter und vereidigter Sachverständiger für Baupreisermittlung und Abrechnung im Hoch- und Ingenieurbau sowie Bauablaufstörungen, Köln, Lehrtätigkeiten an der RWTH Aachen University und Ruhr-Universität Bochum. Dr. jur. Gerolf Sonntag , Fachanwalt für Bau- und Architektenrecht, Partner am Standort Mönchengladbach von Kapellmann und Partner Rechtsanwälte mbB, Lehrbeauftragter für Strategisches Vertragsmanagement an der Technischen Universität Dortmund. Dr.-Ing. Alexander Knopp , Geschäftsführer der Prof. Schiffers Bauconsult GmbH & Co. KG, Lehrbeauftragter an der RWTH Aachen für Claim Management. Autoren: Dr. Andreas Berger , Fachanwalt für Bau- und Architektenrecht, Mönchengladbach; Dr. Mathias Finke , Fachanwalt für Bau- und Architektenrecht, Hamburg; Dr. Tom Giesen , Rechtsanwalt, Mönchengladbach; Dr. Thomas Jelitte , Düsseldorf; Dr.-Ing. Alexander Knopp , Düsseldorf; Prof. Dr. Christian Lührmann , Fachanwalt für Bau- und Architektenrecht, Frankfurt; Dr. Harald Pott , Fachanwalt für Bau- und Architektenrecht, Berlin; Prof. Dr.-Ing. Thomas Sindermann , Köln; Dr. Tobias Schneider , Fachanwalt für Bau- und Architektenrecht, München; Dr.-Ing. Markus Zobel , Köln. Aus den Besprechungen zur Vorauflage: »Die Autoren geben dem Leser Werkzeuge an die Hand, oft mit Beispielen unterlegt, die sofort den Praxisbezug ermöglichen. Schematische Darstellungen fassen Wichtiges zusammen. Das Werk besticht durch Übersichtlichkeit, Struktur und Verständlichkeit«. RAin Dr. Barbara Schellenberg, Limburg, in Bauwirtschaft 2020, 112 , Montageteile, Halterungen & Befestigungen > Beleuchtung , Auflage: 2. Auflage, Erscheinungsjahr: 20240417, Produktform: Leinen, Autoren: Knopp, Alexander~Sindermann, Thomas~Sonntag, Gerolf, Redaktion: Sindermann, Thomas~Sonntag, Gerolf~Knopp, Alexander, Auflage: 24002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 400, Keyword: Architektenrecht; Baurecht; Nachtragsforderungen; Nachtragsmanagement; Projektrealisierung, Fachschema: Abgabe - Abgabenordnung - AO~Architekt / Bauplanung~Bauplanung~Bauwirtschaft / Bauplanung~Bau / Baurecht~Baurecht - Bundesbaurecht~Steuergesetz~Steuerrecht - Steuergesetz~Privatrecht~Zivilgesetz~Zivilrecht, Fachkategorie: Zivilrecht, Privatrecht, allgemein~Öffentliches Recht, Warengruppe: HC/Öffentliches Recht, Fachkategorie: Baurecht, Recht für Ingenieure, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Werner Verlag, Verlag: Werner Verlag, Verlag: Werner Verlag, Länge: 213, Breite: 152, Höhe: 28, Gewicht: 614, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist eine Google-Phishing-E-Mail?
Eine Google-Phishing-E-Mail ist eine betrügerische E-Mail, die vorgibt, von Google zu stammen, um persönliche Informationen wie Benutzernamen, Passwörter oder Kreditkarteninformationen zu stehlen. Diese E-Mails enthalten oft gefälschte Links oder Anhänge, die den Benutzer auf gefälschte Websites weiterleiten, um seine Daten abzufangen. Es ist wichtig, solche E-Mails zu erkennen und nicht auf sie zu reagieren, um sich vor Identitätsdiebstahl und Betrug zu schützen. **
-
Was ist eine FedEx Phishing-E-Mail?
Eine FedEx Phishing-E-Mail ist eine betrügerische E-Mail, die vorgibt, von FedEx zu stammen. Sie wird verwendet, um persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Empfängern zu stehlen. Diese E-Mails enthalten oft gefälschte Links oder Anhänge, die dazu führen können, dass Malware auf dem Computer des Opfers installiert wird. **
-
Was sind Maßnahmen gegen Phishing-E-Mails?
Es gibt verschiedene Maßnahmen, um sich gegen Phishing-E-Mails zu schützen. Dazu gehört zum Beispiel, keine persönlichen Informationen oder Passwörter in E-Mails anzugeben und keine Links oder Anhänge in verdächtigen E-Mails zu öffnen. Es ist auch ratsam, eine aktuelle Antivirensoftware zu verwenden und regelmäßig Updates für Betriebssysteme und Programme durchzuführen, um Sicherheitslücken zu schließen. **
-
Was ist eine PayPal Phishing-E-Mail?
Eine PayPal Phishing-E-Mail ist eine betrügerische E-Mail, die vorgibt von PayPal zu stammen, um persönliche Informationen wie Passwörter, Kreditkartennummern oder Bankdaten von ahnungslosen Nutzern zu stehlen. Diese E-Mails enthalten oft Links zu gefälschten Websites, die täuschend echt aussehen, um die Opfer dazu zu bringen, ihre sensiblen Daten preiszugeben. Es ist wichtig, solche Phishing-E-Mails zu erkennen und zu ignorieren, um sich vor Identitätsdiebstahl und Betrug zu schützen. PayPal wird niemals persönliche Informationen per E-Mail anfordern. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.